はじめに
JARM (JWT Secured Authorization Response Mode for OAuth 2.0) は、 JWT にエンコードされた認可リクエストの仕様です。レスポンスに対する署名・暗号化、送信元となる認可サーバーの認証、レスポンスの受け手の限定などが可能となり、認可レスポンスのセキュリティの向上に役立ちます。 本記事では JARM の有効化手順を説明します。Authlete サービスへの JWK セットの登録
本稿では、Authlete サービスに JWK セットが登録されていることを前提とします。登録手順については関連記事をご参照ください。次のスクリーンショットは、JWK セットが登録された状態の例です。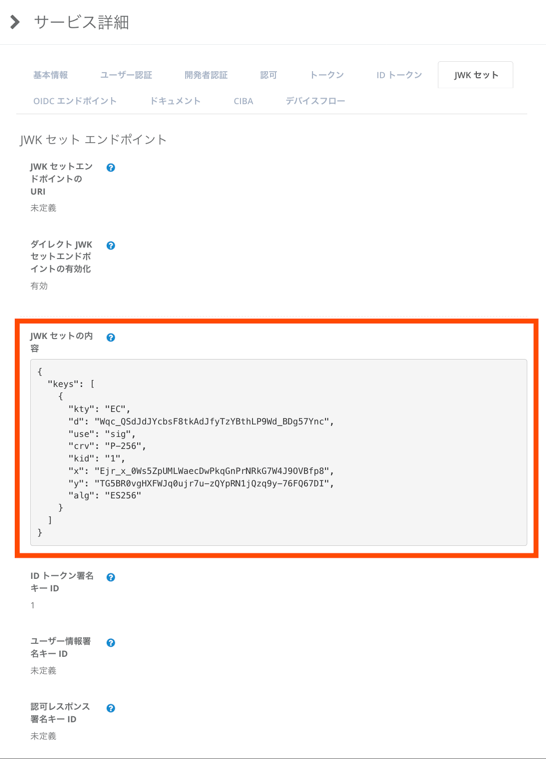
クライアントへの認可レスポンスに対する署名の有効化
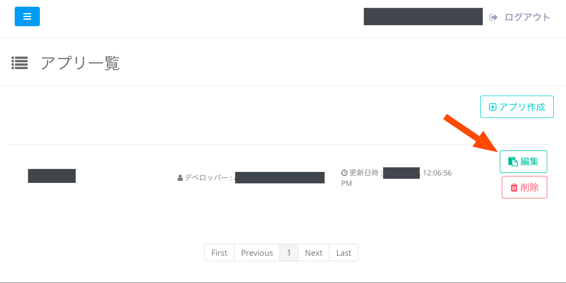
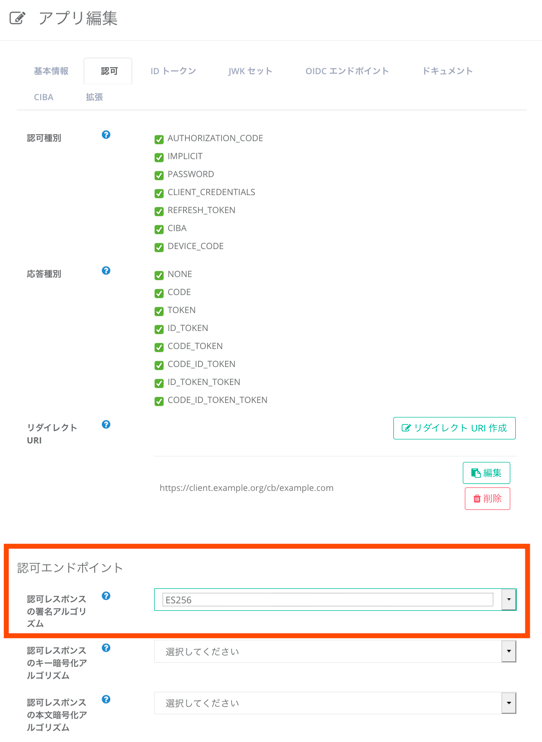
次に、上記サービスの「Authlete 管理コンソール」にログインすると、「アプリ一覧」として、そのサービスのクライアントのリストが表示されます。JARM 準拠の認可レスポンスを要求する可能性のあるクライアントの、「編集」ボタンをクリックします。